Een vals bericht van de supportafdeling dat de toon van het bedrijf overneemt, een misbruikte onderhoudstoegang of een cloudsessie die door een aanvaller wordt overgenomen, kunnen volstaan om gegevens bloot te stellen of bedrijfsactiviteiten te onderbreken. Deze scenario’s illustreren een evolutie van cyberdreigingen: bekende technieken, zoals phishing en diefstal van inloggegevens, passen zich aan de tools en het gebruik binnen bedrijven aan.
Om te bepalen welke beveiligingsmaatregelen u moet versterken, onderzoekt u de wegen die een aanvaller binnen uw omgeving zou kunnen volgen. Welke accounts geven toegang tot meerdere applicaties? Welke dienstverleners kunnen op afstand verbinding maken? Welke diensten moeten na een incident als eerste worden hersteld?
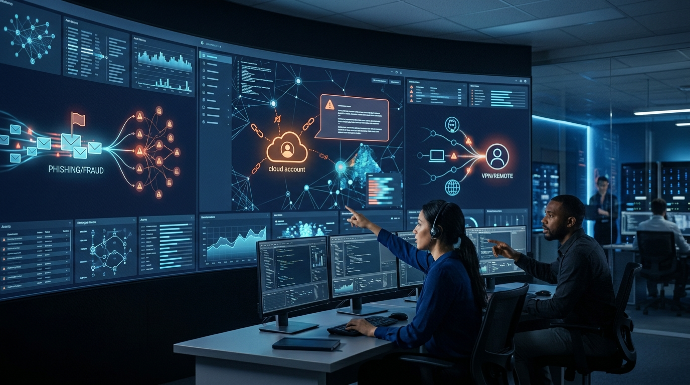
Welke opkomende cyberdreigingen moet u in de gaten houden?
1. Phishing en identiteitsmisbruik met behulp van AI
Generatieve AI-tools kunnen helpen om een frauduleus bericht te personaliseren of een stem na te bootsen. Een aanvaller kan zich zo voordoen als een leverancier, een leidinggevende of de IT-supportafdeling om toegang te verkrijgen of een handeling te laten goedkeuren.
Voor gevoelige verzoeken, zoals een wijziging van bankgegevens of het opnieuw instellen van een beheerdersaccount, voorziet u een controle via een bekend kanaal. Een telefoontje naar het nummer dat al in uw adresboek of leveranciersdossier is opgeslagen, maakt het mogelijk om het verzoek onafhankelijk van het ontvangen bericht te controleren.
2. Sessiediefstal en compromittering van cloudaccounts
Een aanvaller kan proberen een reeds geauthenticeerde sessie over te nemen om toegang te krijgen tot een mailbox, gedeelde bestanden of een cloudapplicatie. Multifactorauthenticatie blijft een belangrijke beveiligingsmaatregel. De reactie moet ook voorzien in het intrekken van actieve sessies wanneer wordt vermoed dat een account is gecompromitteerd.
Controleer wie deze sessies kan intrekken, welke logboeken beschikbaar zijn en hoe de teams ongebruikelijke wijzigingen aan gevoelige accounts detecteren.
3. Aanvallen via dienstverleners en onderhoudstools
Een softwareleverancier, een IT-beheerpartner of een onderhoudspartner kan over toegang op afstand beschikken om apparatuur of een applicatie te beheren. Als deze toegang wordt gecompromitteerd, kan het misbruik ervan een aanvaller een toegangspunt tot het informatiesysteem bieden.
Breng de externe toegangen in kaart, beperk ze tot de noodzakelijke middelen en verwijder de toegangen die niet meer worden gebruikt. Het contract en de incidentprocedure moeten verduidelijken wie ingrijpt en wie het bedrijf waarschuwt bij verdachte activiteit.
4. Gegevensdiefstal in combinatie met ransomware
Ransomware kan systemen onbeschikbaar maken. Aanvallers kunnen ook informatie stelen en dreigen die openbaar te maken. Back-ups vergemakkelijken de hervatting van de activiteiten. Het beperken van toegangen en het monitoren van ongebruikelijke gegevensoverdrachten richten zich op het risico op diefstal.
Test het herstel van prioritaire applicaties en identificeer de gegevens waartoe een gecompromitteerd account toegang zou kunnen krijgen. Deze twee controles maken het mogelijk om verschillende reacties voor te bereiden op een dienstonderbreking en een gegevenslek.
5. Blootgestelde diensten en te ruime cloudconfiguraties
Een beheerinterface die toegankelijk is via het internet, een opslagruimte die te breed wordt gedeeld of een applicatie waarop beveiligingsupdates niet zijn toegepast, kunnen middelen blootstellen zonder dat het IT-team daar een volledig zicht op heeft.
Houd een inventaris bij van de diensten die toegankelijk zijn via het internet. Identificeer voor elke dienst de verantwoordelijke, controleer of de blootstelling gerechtvaardigd is en controleer de toegangsrechten en de updates.
Welke cyberbeveiligingsmaatregelen moet u prioriteit geven?
Bij ALL4IT kan onze IT-beveiligingsaudit een inventarisatie van de bedrijfsmiddelen, het in kaart brengen van de gegevensstromen en een controle van de configuraties combineren. De bevindingen helpen te bepalen welke toegangen moeten worden beperkt, welke systemen als eerste moeten worden bijgewerkt en welke waarschuwingen moeten worden geïntegreerd in de monitoring van het informatiesysteem.
🎯 Use Case: Een Belgisch ziekenhuis versterkt zijn beveiliging met All4IT
In 2024 vroeg een Belgisch ziekenhuis All4IT om de robuustheid van zijn informatiesysteem te evalueren, nadat meerdere gerichte phishingpogingen het zorgpersoneel hadden getroffen.
Het All4IT-team voerde een volledige beveiligingsaudit uit volgens de ISO 27001- en HDS-normen (Hébergement de Données de Santé):
- Analyse van netwerk- en applicatiekwetsbaarheden
- Gesimuleerde penetratietests op interne systemen
- Sensibiliseringstrainingen voor het medisch personeel
- Implementatie van een continue monitoringoplossing met realtime waarschuwingen
Resultaat:
– 60% minder phishinggerelateerde incidenten
– Een meetbare verbetering van de wettelijke conformiteit
Deze case toont aan hoe een proactieve en gecertificeerde aanpak een ziekenhuisomgeving duurzaam kan beveiligen.
Conclusie
Gezien de stijgende cyberdreigingen moeten zorginstellingen inzetten op een globale en gestructureerde aanpak:
- Regelmatige beveiligingsaudits
- Systeemupdates en patchmanagement
- Sensibilisering van medewerkers
- Continue monitoring van het informatiesysteem
Met zijn ISO 27001- en HDS-certificeringen ondersteunt All4IT zorginstellingen bij het beschermen van hun gegevens en kritieke infrastructuren. Zo garandeert All4IT zowel conformiteit als weerbaarheid tegenover de dreigingen van morgen.