Un faux message du support qui reprend le ton de l’entreprise, un accès de maintenance détourné ou une session cloud récupérée par un attaquant peuvent suffire à exposer des données ou à interrompre une activité. Ces scénarios illustrent une évolution des cybermenaces : des techniques connues, comme le phishing et le vol d’identifiants, s’adaptent aux outils et aux usages des entreprises.
Pour choisir les protections à renforcer, examinez les chemins qu’un attaquant pourrait emprunter dans votre environnement. Quels comptes donnent accès à plusieurs applications ? Quels prestataires peuvent se connecter à distance ? Quels services faut-il rétablir en priorité après un incident ?
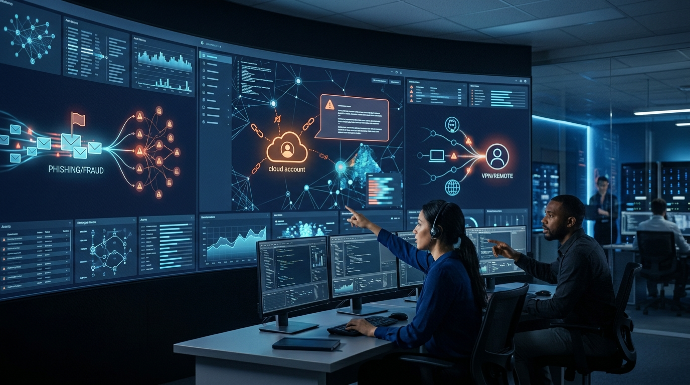
Quelles menaces émergentes surveiller en cybersécurité ?
1. Le phishing et l’usurpation d’identité assistés par l’IA
Des outils d’IA générative peuvent aider à personnaliser un message frauduleux ou à imiter une voix. Un attaquant peut ainsi se faire passer pour un fournisseur, un dirigeant ou le support informatique afin d’obtenir un accès ou de faire valider une opération.
Pour les demandes sensibles, comme un changement de coordonnées bancaires ou la réinitialisation d’un compte administrateur, prévoyez une vérification par un canal connu. Un appel au numéro déjà enregistré dans votre annuaire ou votre dossier fournisseur permet de vérifier la demande indépendamment du message reçu.
2. Le vol de sessions et la compromission des comptes cloud
Un attaquant peut chercher à récupérer une session déjà authentifiée pour accéder à une messagerie, à des fichiers partagés ou à une application cloud. L’authentification multifacteur reste une protection importante. La réponse doit aussi prévoir la révocation des sessions actives lorsque la compromission d’un compte est suspectée.
Vérifiez qui peut révoquer ces sessions, quels journaux sont disponibles et comment les équipes détectent les changements inhabituels sur les comptes sensibles.
3. Les attaques via les prestataires et les outils de maintenance
Un éditeur, un infogéreur ou un mainteneur peut disposer d’un accès à distance pour administrer un équipement ou une application. Si cet accès est compromis, son détournement peut donner à un attaquant un point d’entrée dans le système d’information.
Recensez les accès externes, limitez-les aux ressources nécessaires et retirez ceux qui ne sont plus utilisés. Le contrat et la procédure d’incident doivent préciser qui intervient et qui alerte l’entreprise en cas d’activité suspecte.
4. Le vol de données associé aux rançongiciels
Un rançongiciel peut rendre des systèmes indisponibles. Les attaquants peuvent aussi dérober des informations et menacer de les publier. Les sauvegardes facilitent la reprise de l’activité. La limitation des accès et la surveillance des transferts inhabituels répondent, elles, au risque de vol.
Testez la restauration des applications prioritaires et identifiez les données auxquelles un compte compromis pourrait accéder. Ces deux vérifications permettent de préparer des réponses différentes à une interruption de service et à une fuite de données.
5. Les services exposés et les configurations cloud trop permissives
Une interface d’administration accessible depuis Internet, un espace de stockage partagé trop largement ou une application non corrigée peuvent exposer des ressources sans que l’équipe informatique en ait une vision complète.
Maintenez un inventaire des services accessibles depuis Internet. Pour chacun, identifiez le responsable, vérifiez que l’exposition est justifiée et contrôlez les droits d’accès ainsi que les mises à jour.
Quelles mesures de cybersécurité prioriser ?
Chez ALL4IT, notre audit de sécurité informatique peut associer inventaire des actifs, cartographie des flux et revue des configurations. Les constats aident à déterminer quels accès restreindre, quels systèmes corriger en priorité et quelles alertes intégrer à la supervision du système d’information.
🎯 Use Case : Un hôpital belge renforce sa sécurité avec All4IT
En 2024, un centre hospitalier belge a sollicité All4IT pour évaluer la robustesse de son système d’information après plusieurs tentatives d’hameçonnage ciblant le personnel soignant.
L’équipe All4IT a mené un audit de sécurité complet basé sur les normes ISO 27001 et HDS (Hébergement de Données de Santé) :
- Analyse des vulnérabilités réseau et applicatives
- Tests d’intrusion simulés sur les systèmes internes
- Formation de sensibilisation auprès du personnel médical
- Mise en place d’une solution de supervision continue avec alertes en temps réel
Résultat : une réduction de 60 % des incidents liés au phishing et une amélioration mesurable du niveau de conformité réglementaire.
Ce cas illustre comment une stratégie proactive et certifiée permet de sécuriser durablement un écosystème hospitalier.
Conclusion
Face à la montée des cybermenaces, les acteurs de la santé doivent adopter une approche globale :
- Audit de sécurité régulier,
- Mise à jour des systèmes,
- Sensibilisation du personnel,
- Supervision continue du SI.
Avec ses certifications ISO 27001 et HDS, All4IT accompagne les établissements de santé dans la protection de leurs données et de leurs infrastructures critiques, garantissant à la fois conformité et résilience face aux menaces de demain.