In de gezondheidssector verwerken informaticatoepassingen bijzonder gevoelige persoonsgegevens en medische gegevens. De keuze van de hosting moet daarom aan verschillende doelstellingen voldoen: de vertrouwelijkheid van de informatie beschermen, de beschikbaarheid ervan waarborgen en de toepasselijke wettelijke vereisten naleven, met name de Algemene verordening gegevensbescherming (AVG).
Doorgaans worden twee benaderingen overwogen: hosting op locatie, ook wel on-premise genoemd, en hosting in de cloud. Een hybride architectuur kan deze omgevingen ook combineren.
Geen van deze oplossingen garandeert op zichzelf de veiligheid of de naleving van de regelgeving. De keuze hangt af van de gebruikte toepassingen, de beschikbare middelen, de getroffen beschermingsmaatregelen en de verantwoordelijkheden die aan de dienstverleners worden toevertrouwd.
Hosting op locatie: controle over de infrastructuur en interne verantwoordelijkheden
Hosting op locatie houdt in dat de servers en de fysieke infrastructuur in de gebouwen van de organisatie worden ondergebracht. De organisatie kan het beheer met haar eigen teams uitvoeren of bepaalde taken aan een dienstverlener toevertrouwen.
Rechtstreekse controle over de infrastructuur
Met een infrastructuur op locatie heeft de organisatie rechtstreeks controle over de locatie van haar servers, hun configuratie en de toegangsvoorwaarden tot de apparatuur. Ze kan haar omgeving aanpassen aan de beperkingen van haar toepassingen en aan haar interne procedures.
Deze nabijheid vergemakkelijkt de opvolging van werkzaamheden aan de hardware en het beheer van de fysieke toegang. Ze neemt echter de risico’s op gegevenslekken, menselijke fouten, storingen of cyberaanvallen niet weg. De bescherming hangt af van de technische en organisatorische maatregelen die daadwerkelijk worden toegepast.
Naleving die moet worden gedocumenteerd
Door gegevens in de eigen gebouwen te hosten, weet de organisatie waar ze zich bevinden en kan ze de organisatie van de toegang zelf beheren. Dit volstaat echter niet om aan te tonen dat de AVG wordt nageleefd.
De organisatie moet ook de verwerkingen, de toegangsrechten, de beveiligingsmaatregelen en de procedures voor incidentbeheer documenteren. Het bewaren van gegevens op locatie ontslaat haar niet van de verplichting om toegang op afstand, werkzaamheden van dienstverleners of eventuele externe back-ups te controleren.
Beveiliging aangepast aan de behoeften van de organisatie
Een infrastructuur op locatie maakt het mogelijk om beveiligingsmaatregelen vast te leggen die zijn afgestemd op de toepassingen en de gevoeligheid van de gegevens: netwerksegmentatie, toegangscontrole, versleuteling, logging of bescherming van de apparatuur.
Deze flexibiliteit veronderstelt dat de nodige expertise beschikbaar is om de systemen te configureren, beveiligingsupdates toe te passen en de werking ervan te bewaken. Ook de back-ups moeten worden beschermd en het herstel ervan moet worden getest.
Een andere afhankelijkheid van dienstverleners
Hosting op locatie kan de afhankelijkheid van een cloudleverancier beperken. De organisatie blijft echter afhankelijk van haar apparatuur, haar software en de expertise die nodig is om deze te beheren.
Er moet worden geanticipeerd op de vernieuwing van de hardware, de beschikbaarheid van ondersteuning en het onderhoud van de systemen. Een infrastructuur waarover de organisatie fysiek controle heeft, kan moeilijk te beheren worden wanneer de personele of technische middelen onvoldoende zijn.
Beperkingen waarmee rekening moet worden gehouden
Hosting op locatie brengt investeringen en terugkerende uitgaven met zich mee: de aankoop van servers, de inrichting van de ruimtes, de stroomvoorziening, de koeling, het onderhoud en de vernieuwing van de hardware.
Een uitbreiding van de capaciteit kan de installatie van nieuwe apparatuur vereisen. Er moeten ook voorzieningen voor bedrijfscontinuïteit worden getroffen om een storing of een incident in de gebouwen op te vangen.
Toegang op afstand blijft mogelijk, maar vereist beveiligde verbindingen en een strikte controle van de toegelaten gebruikers.
Hosting in de cloud: flexibiliteit en gedeeld beheer
Cloudhosting maakt het mogelijk om gebruik te maken van IT-middelen die op afstand beschikbaar worden gesteld. Afhankelijk van de behoeften kan de architectuur steunen op een publieke, private of hybride cloud.
De reikwijdte van de dienstverlening moet nauwkeurig worden onderzocht: het huren van een virtuele infrastructuur biedt niet dezelfde mate van ondersteuning als het gebruiken van een toepassing die volledig door een leverancier wordt beheerd.
Middelen die met de activiteiten kunnen meegroeien
De cloud maakt het mogelijk om de opslag- en verwerkingscapaciteit aan te passen binnen de mogelijkheden van het gekozen aanbod. Deze flexibiliteit kan nuttig zijn wanneer de hoeveelheid gegevens toeneemt of nieuwe toepassingen worden uitgerold.
In bepaalde gevallen vermijdt dit dat onmiddellijk extra hardware moet worden aangekocht. Het gebruik van de middelen moet echter worden opgevolgd om de uitgaven onder controle te houden en een onaangepaste dimensionering te voorkomen.
Eenvoudigere toegang op afstand en samenwerking
Toepassingen die in de cloud worden gehost, kunnen toegankelijk zijn vanaf verschillende locaties of apparaten, afhankelijk van de vastgelegde toegangsrechten. Deze organisatie kan de samenwerking tussen zorgprofessionals en zorginstellingen vergemakkelijken.
De toegankelijkheid mag er echter niet toe leiden dat gegevens zonder controle worden opengesteld. De toegangsrechten, de authenticatie en de verbindingsvoorwaarden moeten worden aangepast aan de gevoeligheid van de informatie.
Ook de kwaliteit van de verbinding en de prestaties van het netwerk moeten voor kritieke toepassingen in aanmerking worden genomen.
Beveiligingsfuncties die moeten worden beoordeeld
Cloudleveranciers kunnen mechanismen voor versleuteling, monitoring, back-ups of redundantie aanbieden. De beschikbaarheid en configuratie ervan hangen af van het afgenomen aanbod.
De organisatie moet nagaan welke beschermingsmaatregelen inbegrepen zijn, welke een aanvullende optie vereisen en welke taken haar eigen verantwoordelijkheid blijven. Het beheer van gebruikersaccounts, toegangsrechten en configuraties vormt hierbij een bijzonder aandachtspunt.
Van beperkte initiële investeringen
De cloud kan de initiële uitgaven voor de aankoop en installatie van servers verminderen. De kosten worden vervolgens gespreid volgens het facturatiemodel van de dienst.
Dit betekent niet dat de cloud altijd goedkoper zal zijn. De vergelijking moet rekening houden met de gebruikte middelen, de back-ups, de ondersteuning, de migratie en de voorwaarden voor het verlaten van de dienst.
Een beoordeling over meerdere jaren maakt het mogelijk om de beheerkosten te vergelijken, in plaats van zich te beperken tot de startprijs.
Onderhoud verdeeld volgens het contract
Wie verantwoordelijk is voor de updates, hangt af van de gekozen dienst. Bepaalde technische lagen kunnen door de leverancier worden onderhouden, terwijl de organisatie verantwoordelijk blijft voor haar toepassingen, hun configuraties of hun toegang.
De verantwoordelijkheden moeten daarom vóór de migratie worden vastgelegd. Deze verduidelijking maakt het mogelijk om te bepalen wie beveiligingsupdates toepast, wie de systemen bewaakt en wie bij een incident ingrijpt.
Beperkingen waarmee rekening moet worden gehouden
De cloud brengt een afhankelijkheid van de leverancier en de verbindingsmiddelen met zich mee. De afspraken over beschikbaarheid, de interventietermijnen en de herstelprocedures moeten worden onderzocht.
Ook de locatie van de gegevens, de back-ups en de toegang voor het beheer moet worden gecontroleerd. Tot slot zijn de voorwaarden voor omkeerbaarheid essentieel: de organisatie moet weten hoe ze haar gegevens kan terughalen en haar toepassingen naar een andere omgeving kan overbrengen.
Hosting van gezondheidsgegevens: welke vereisten gelden in Frankrijk?
Voor Franse organisaties moet bij de keuze van de hosting ook rekening worden gehouden met de specifieke regels voor persoonlijke gezondheidsgegevens.
Wanneer een dienstverlener voor rekening van een derde gegevens host die zijn verzameld in het kader van preventie, diagnose, zorg of sociale en medisch-sociale begeleiding, kan de HDS-certificering — voor hostingproviders van gezondheidsgegevens — vereist zijn, afhankelijk van de reikwijdte van de dienstverlening.
Het is noodzakelijk om de geldigheid van het certificaat en de activiteiten die het dekt te controleren, met name de infrastructuur, de administratie, het beheer of de externe back-ups.
HDS-certificering en de cloud zijn geen twee tegengestelde oplossingen: een cloudaanbod kan onder een HDS-certificering vallen. Omgekeerd volstaat het private karakter van een cloud niet om aan te tonen dat alle toepasselijke vereisten worden nageleefd.
Een instelling die haar eigen gezondheidsinformatiesysteem beheert, hoeft uitsluitend voor deze interne activiteit niet HDS-gecertificeerd te zijn. Externe diensten voor beheer of back-ups moeten echter afzonderlijk worden onderzocht.
De HDS-certificering vervangt de verplichtingen van de AVG niet. De naleving moet worden beoordeeld op het niveau van de verwerking, de organisatie ervan en alle betrokken partijen.
Op locatie of in de cloud: de beslissingscriteria vergelijken
De keuze moet vertrekken van de behoeften van de toepassingen en de beschikbare middelen om ze te beheren.
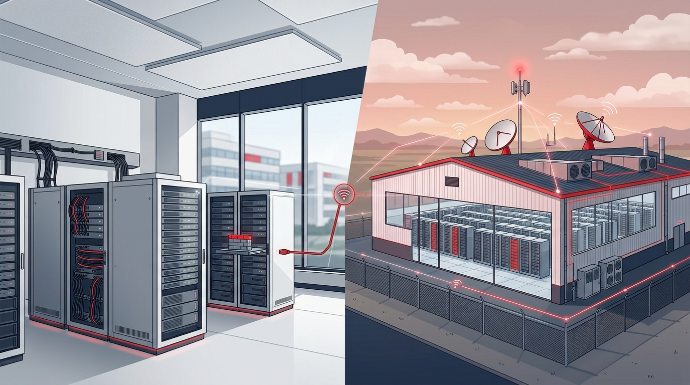
Een aanpak van IT-uitbesteding kan betrekking hebben op de hosting, maar ook op de administratie of het onderhoud van de servers. Het is daarom nuttig om de locatie van de gegevens te onderscheiden van de rol van de teams die verantwoordelijk zijn voor het beheer ervan.
Een infrastructuur die zich in de gebouwen van de organisatie bevindt, kan door een dienstverlener worden beheerd. Omgekeerd kan een toepassing die in de cloud wordt gehost gedeeltelijk onder de verantwoordelijkheid van de interne teams blijven.
Vragen die moeten worden gesteld voordat een keuze wordt gemaakt
Om de oplossing te vergelijken, moet de organisatie met name nagaan:
- Waar bevinden de gegevens, de back-ups en de toegang voor het beheer zich?
- Welke activiteiten vallen onder de HDS-certificering wanneer deze vereist is?
- Wie beheert de toegang, de updates en de incidenten?
- Wat zijn de afspraken over beschikbaarheid en de hersteltermijnen?
- Hoe worden de back-ups beschermd en hoe wordt het herstel ervan getest?
- Wat zijn de totale kosten over meerdere jaren?
- Hoe kunnen de gegevens worden teruggehaald en kan van dienstverlener worden veranderd?
Een hybride architectuur kan aan bepaalde behoeften voldoen door de toepassingen over verschillende omgevingen te verdelen. Ze vereist echter controle over de gegevensuitwisseling en een coördinatie van de beveiligingsmaatregelen.
Samen met ALL4IT een passende hosting oplossing bepalen
ALL4IT biedt configuraties met gedeelde, dedicated of gevirtualiseerde servers aan, evenals cloud- of hybride architecturen die zijn afgestemd op de behoeften van organisaties. De begeleiding bij de migratie omvat de analyse van de bestaande infrastructuur, het bepalen van de architectuur en de organisatie van de overgang.
Voor een speler in de gezondheidssector moet deze afweging rekening houden met de gebruikte toepassingen, de beschikbaarheidsvereisten en de bescherming van gevoelige gegevens. Ook moet de reikwijdte van de diensten voor uitbesteed IT-beheer worden vastgelegd, evenals de verantwoordelijkheden op het gebied van uitbesteed IT-beheer en IT-onderhoud.
Het doel is een infrastructuur te bepalen die aansluit bij de beperkingen van de organisatie, de beschikbare expertise en de toekomstige behoeften. De wettelijke vereisten, de afspraken over de dienstverlening en de voorwaarden voor omkeerbaarheid moeten vanaf de voorbereiding van het project worden onderzocht.
Ontdek de hosting- en cloudoplossingen van ALL4IT om een architectuur voor te bereiden die is afgestemd op uw omgeving.