Dans le secteur de la santé, les applications informatiques traitent des données personnelles et médicales particulièrement sensibles. Le choix de leur hébergement doit donc répondre à plusieurs objectifs : protéger la confidentialité des informations, assurer leur disponibilité et respecter les exigences réglementaires applicables, notamment le Règlement général sur la protection des données (RGPD).
Deux approches sont généralement envisagées : l’hébergement sur site, également appelé on-premise, et l’hébergement dans le cloud. Une architecture hybride peut également combiner ces environnements.
Aucune de ces solutions ne garantit, à elle seule, la sécurité ou la conformité. Le choix dépend des applications utilisées, des ressources disponibles, des mesures de protection mises en place et des responsabilités confiées aux prestataires.
L’hébergement sur site : maîtrise de l'infrastructure et responsabilités internes
L’hébergement sur site consiste à déployer les serveurs et les infrastructures physiques dans les locaux de l’organisation. Celle-ci peut en assurer l’exploitation avec ses équipes ou confier certaines missions à un prestataire.
Une maîtrise directe de l'infrastructure
Avec une infrastructure sur site, l’organisation maîtrise directement l’emplacement de ses serveurs, leur configuration et les conditions d’accès aux équipements. Elle peut adapter son environnement aux contraintes de ses applications et à ses procédures internes.
Cette proximité facilite le suivi des interventions matérielles et la gestion des accès physiques. Elle ne supprime cependant pas les risques de fuite de données, d’erreur humaine, de panne ou de cyberattaque. La protection dépend des dispositifs techniques et organisationnels effectivement déployés.
Une conformité à documenter
Héberger les données dans ses propres locaux permet de connaître leur emplacement et de maîtriser l’organisation des accès. Cela ne suffit toutefois pas à démontrer la conformité au RGPD.
L’organisation doit également documenter les traitements, les habilitations, les mesures de sécurité et les procédures de gestion des incidents. La conservation des données sur site ne dispense pas de vérifier les accès distants, les interventions des prestataires ou les éventuelles sauvegardes externalisées.
Une sécurité adaptée aux besoins de l'organisation
Une infrastructure sur site permet de définir des mesures de sécurité adaptées aux applications et à la sensibilité des données : segmentation du réseau, contrôle des accès, chiffrement, journalisation ou protection des équipements.
Cette souplesse suppose de disposer des compétences nécessaires pour configurer les systèmes, appliquer les correctifs et surveiller leur fonctionnement. Les sauvegardes doivent également être protégées et leur restauration testée.
Une dépendance différente aux prestataires
L’hébergement sur site peut limiter la dépendance à un fournisseur de cloud. L’organisation reste néanmoins dépendante de ses équipements, de ses logiciels et des compétences nécessaires à leur exploitation.
Le renouvellement du matériel, la disponibilité du support et la maintenance des systèmes doivent être anticipés. Une infrastructure maîtrisée physiquement peut devenir difficile à exploiter si les ressources humaines ou techniques sont insuffisantes.
Les limites à prendre en compte
L’hébergement sur site implique des investissements et des dépenses récurrentes : achat des serveurs, aménagement des locaux, alimentation électrique, refroidissement, maintenance et renouvellement du matériel.
L’augmentation des capacités peut nécessiter l’installation de nouveaux équipements. Il faut également prévoir des dispositifs de continuité d’activité pour faire face à une panne ou à un incident affectant les locaux.
L’accès distant reste possible, mais il nécessite des connexions sécurisées et un contrôle rigoureux des utilisateurs autorisés.
L’hébergement dans le cloud : flexibilité et exploitation partagée
L’hébergement dans le cloud permet d’utiliser des ressources informatiques mises à disposition à distance. Selon les besoins, l’architecture peut reposer sur un cloud public, privé ou hybride.
Le périmètre du service doit être étudié précisément : louer une infrastructure virtuelle ne correspond pas au même niveau de prise en charge qu’utiliser une application entièrement exploitée par un fournisseur.
Des ressources qui peuvent évoluer avec l'activité
Le cloud permet d’ajuster les capacités de stockage et de traitement selon les possibilités de l’offre choisie. Cette flexibilité peut être utile lorsque les volumes de données augmentent ou que de nouvelles applications sont déployées.
Elle évite, dans certains cas, d’acheter immédiatement du matériel supplémentaire. Les ressources consommées doivent toutefois être suivies afin de maîtriser les dépenses et d’éviter un dimensionnement inadapté.
Un accès distant et une collaboration facilités
Les applications hébergées dans le cloud peuvent être accessibles depuis différents sites ou appareils, selon les autorisations définies. Cette organisation peut faciliter la collaboration entre les professionnels et les établissements de santé.
L’accessibilité ne doit cependant pas conduire à ouvrir les données sans contrôle. Les habilitations, l’authentification et les conditions de connexion doivent être adaptées à la sensibilité des informations.
La qualité de la connexion et les performances du réseau sont également à prendre en compte pour les applications critiques.
Des fonctionnalités de sécurité à évaluer
Les fournisseurs de cloud peuvent proposer des mécanismes de chiffrement, de surveillance, de sauvegarde ou de redondance. Leur disponibilité et leur configuration dépendent de l’offre souscrite.
L’organisation doit vérifier quelles protections sont incluses, lesquelles nécessitent une option et quelles tâches restent à sa charge. La gestion des comptes utilisateurs, des droits d’accès et des configurations constitue notamment un point de vigilance.
Les fiches pratiques de la CNIL sur le chiffrement et la sécurité dans le cloud permettent d’approfondir ces questions, notamment la maîtrise des clés de chiffrement et la dépendance au fournisseur.
Des investissements initiaux souvent limités
Le cloud peut réduire les dépenses initiales liées à l’achat et à l’installation de serveurs. Les coûts sont ensuite répartis selon le modèle de facturation du service.
Cela ne signifie pas que le cloud sera systématiquement moins coûteux. La comparaison doit inclure les ressources consommées, les sauvegardes, le support, la migration et les conditions de sortie.
Une évaluation sur plusieurs années permet de comparer les coûts d’exploitation plutôt que de se limiter au prix de départ.
Une maintenance répartie selon le contrat
La prise en charge des mises à jour dépend du service choisi. Certaines couches techniques peuvent être maintenues par le fournisseur, tandis que l’organisation conserve la responsabilité de ses applications, de leurs configurations ou de leurs accès.
Les responsabilités doivent donc être précisées avant la migration. Cette clarification permet d’identifier qui applique les correctifs, qui surveille les systèmes et qui intervient en cas d’incident.
Les limites à prendre en compte
Le cloud implique une dépendance au fournisseur et aux moyens de connexion. Les engagements de disponibilité, les délais d’intervention et les procédures de reprise doivent être examinés.
La localisation des données, des sauvegardes et des accès d’administration doit également être vérifiée. Enfin, les conditions de réversibilité sont
essentielles : l’organisation doit savoir comment récupérer ses données et transférer ses applications vers un autre environnement.
Hébergement des données de santé: quelles exigences en France?
Pour les organisations françaises, le choix de l’hébergement doit également tenir compte des règles spécifiques aux données de santé à caractère personnel.
Lorsqu’un prestataire héberge pour le compte d’un tiers des données recueillies dans le cadre d’activités de prévention, de diagnostic, de soins ou de suivi social et médico-social, la certification HDS — Hébergeur de données de santé peut être requise selon le périmètre de la prestation.
Il convient de vérifier la validité du certificat et les activités qu’il couvre, notamment l’infrastructure, l’administration, l’exploitation ou les sauvegardes externalisées.
La certification HDS et le cloud ne sont pas deux solutions opposées : une offre cloud peut être couverte par une certification HDS. À l’inverse, le caractère privé d’un cloud ne suffit pas à démontrer que toutes les exigences applicables sont respectées.
Un établissement qui gère son propre système d’information de santé n’a pas, pour cette seule activité interne, à être certifié HDS. Les prestations externes d’exploitation ou de sauvegarde doivent toutefois être examinées séparément.
La certification HDS ne remplace pas les obligations liées au RGPD. La conformité doit être appréciée à l’échelle du traitement, de son organisation et de l’ensemble des intervenants.
Sur site ou cloud: comparer les critères de décision
Le choix doit partir des besoins des applications et des moyens disponibles pour les exploiter.
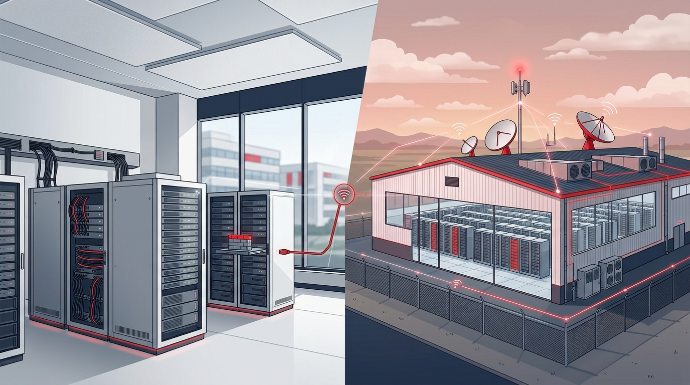
Une démarche d’externalisation IT peut concerner l’hébergement, mais aussi l’administration ou la maintenance des serveurs. Il est donc utile de distinguer l’emplacement des données du rôle des équipes chargées de leur exploitation.
Une infrastructure située dans les locaux de l’organisation peut être administrée par un prestataire. À l’inverse, une application hébergée dans le cloud peut rester en partie sous la responsabilité des équipes internes.
Les questions à poser avant de choisir
Pour comparer les solutions, l’organisation doit notamment vérifier :
- Où se trouvent les données, les sauvegardes et les accès d’administration ?
- Quelles activités sont couvertes par la certification HDS lorsque celle-ci est requise ?
- Qui gère les accès, les mises à jour et les incidents ?
- Quels sont les engagements de disponibilité et les délais de reprise ?
- Comment les sauvegardes sont-elles protégées et leur restauration testée ?
- Quel est le coût global sur plusieurs années ?
- Comment récupérer les données et changer de prestataire ?
Une architecture hybride peut répondre à certains besoins, en répartissant les applications entre plusieurs environnements. Elle nécessite toutefois de maîtriser les échanges de données et de coordonner les mesures de sécurité.
Définir une solution d'hébergement adaptée avec ALL4IT
ALL4IT propose des configurations de serveurs mutualisés, dédiés ou virtualisés, ainsi que des architectures cloud ou hybrides adaptées aux besoins des organisations. Son accompagnement à la migration comprend l’analyse de l’infrastructure existante, la définition de l’architecture et l’organisation de la transition.
Pour un acteur du secteur de la santé, cette réflexion doit intégrer les applications utilisées, les exigences de disponibilité et la protection des données sensibles. Elle doit également préciser le périmètre des services d’infogérance et les responsabilités en matière d’infogérance et maintenance informatique.
L’objectif est de définir une infrastructure cohérente avec les contraintes de l’organisation, les compétences disponibles et les besoins futurs. Les exigences réglementaires, les engagements de service et les conditions de réversibilité doivent être examinés dès la préparation du projet.
Découvrez les solutions d’hébergement et cloud d’ALL4IT pour préparer une architecture adaptée à votre environnement.