Klantgegevens, personeelsdossiers, financiële documenten, industriële of medische informatie: bedrijven gebruiken gegevens waarvan de openbaarmaking, wijziging of onbeschikbaarheid hun activiteiten kan beïnvloeden.
Gegevensbescherming binnen een bedrijf combineert beheersregels, beveiligingsmaatregelen en regelmatige controles. Ze moet betrekking hebben op informatie die aanwezig is in applicaties, gedeelde ruimtes, hostinginfrastructuren en back-ups.
Voor bedrijfsleiders en IT-verantwoordelijken is het doel te weten welke gegevens beschermd moeten worden, tegen welke risico's en met welke middelen. Certificeringen kunnen vertrouwen bieden, op voorwaarde dat hun toepassingsgebied en beperkingen worden begrepen.
Waarom de gegevens van uw bedrijf beschermen?
De bedrijfsactiviteiten en vertrouwelijke informatie beschermen
Gegevensverlies kan een commercieel proces onderbreken, de productie vertragen of de toegang tot een essentiële applicatie verhinderen. Het openbaar maken van gegevens kan ook contractuele informatie, bedrijfsgeheimen of strategische documenten blootstellen.
De beschermingsmaatregelen moeten daarom rekening houden met de mogelijke gevolgen voor het bedrijf, zijn klanten en zijn partners.
Beschikbaarheid heeft niet alleen betrekking op bestanden. Ze hangt ook af van de applicaties, databases en diensten die nodig zijn om ze te gebruiken.
De betrokken personen beschermen
Persoonsgegevens maken het mogelijk om een persoon rechtstreeks of onrechtstreeks te identificeren. Ze kunnen betrekking hebben op klanten, werknemers, kandidaten of professionele contacten.
Sommige behoren tot de bijzondere categorieën die door de AVG worden beschermd, met name gezondheidsgegevens, genetische gegevens of bepaalde biometrische gegevens.
Vertrouwelijke informatie voor het bedrijf is niet automatisch een gevoelig persoonsgegeven in de zin van de AVG. Dit onderscheid maakt het mogelijk om de toepasselijke regels te identificeren zonder informatie te verwaarlozen die belangrijk blijft voor de bedrijfsactiviteiten.
Het vertrouwen behouden
Klanten en partners kunnen verduidelijkingen vragen over de beveiligingsmaatregelen, de hostingvoorwaarden en het beheer van incidenten.
Een organisatie die haar werkwijzen kan uitleggen en controleerbare elementen kan voorleggen, vergemakkelijkt deze uitwisselingen. Vertrouwen berust op duidelijke engagementen en controles, eerder dan op een belofte van absolute bescherming.
De GDPR: een kader voor persoonsgegevens
De GDPR regelt de verwerking van persoonsgegevens. Ze heeft niet zonder onderscheid betrekking op alle gegevens van het bedrijf.
De organisatie moet onder meer de doeleinden van de verwerkingen bepalen, de rechtsgrond identificeren, de gebruikte gegevens beperken en aangepaste bewaartermijnen voorzien.
Het verantwoordingsbeginsel houdt in dat de genomen maatregelen aangetoond moeten kunnen worden. Documentatie, contracten en controles moeten daarom de technische voorzieningen aanvullen.
Afhankelijk van de aard van de inbreuk kunnen administratieve boetes oplopen tot 20 miljoen euro of, voor een onderneming, 4% van de totale wereldwijde jaaromzet van het voorgaande boekjaar, waarbij het hoogste bedrag wordt toegepast. Deze maximumbedragen betekenen niet dat na elk incident automatisch een sanctie wordt opgelegd.
De gids van het Europees Comité voor gegevensbescherming biedt informatie om de toepasselijke principes en verplichtingen verder te verdiepen.
De pijlers van gegevensbescherming in bedrijven.
1. Gegevens en verwerkingen inventariseren
De eerste stap bestaat erin de gebruikte informatie, de locatie ervan en de personen die er toegang toe hebben te identificeren..
De inventaris moet bedrijfsapplicaties, databases, samenwerkingsruimtes, exports en back-ups omvatten. Ook de uitwisselingen met dienstverleners moeten worden geïdentificeerd.
Voor de verwerking van persoonsgegevens vormt het register een belangrijk documentatie-instrument wanneer dit verplicht is. Het helpt om de doeleinden, gegevenscategorieën en ontvangers te verduidelijken.
De functionaris voor gegevensbescherming kan, wanneer deze is aangesteld, dit proces begeleiden. Ook de verantwoordelijken van de verschillende bedrijfsafdelingen moeten deelnemen om het werkelijke gebruik te beschrijven.
2. De toegang beperken tot professionele behoeften
De toegangsrechten moeten overeenkomen met de taken van de gebruikers. Een persoon heeft niet noodzakelijk toegang nodig tot alle informatie binnen een applicatie.
Individuele accounts vergemakkelijken de traceerbaarheid. Accounts met verhoogde rechten en toegang op afstand vereisen aangepaste beveiliging, waaronder versterkte authenticatie wanneer dit relevant is.
De toegangsrechten moeten opnieuw worden geëvalueerd bij functiewijzigingen en worden verwijderd wanneer ze niet langer nodig zijn. Dit beheer heeft ook betrekking op externe medewerkers.
3. Informatie versleutelen en sleutels beschermen
Versleuteling kan bijdragen aan de bescherming van opgeslagen en verzonden gegevens. De doeltreffendheid ervan hangt af van de configuratie en het beheer van de sleutels.
Ze vervangt de toegangscontrole niet: een gecompromitteerd account kan toegang geven tot informatie waarvoor het gemachtigd is.
De voorzieningen moeten daarom rekening houden met de bescherming, beschikbaarheid en herstelmogelijkheden van de sleutels, afhankelijk van de risico's.
4. Systemen onderhouden en gebeurtenissen opvolgen
Software en infrastructuren moeten worden geïnventariseerd om updates en beveiligingspatches te organiseren en het einde van de ondersteuning te voorzien.
Monitoring en logging kunnen helpen om afwijkingen te identificeren en incidenten te analyseren. De logbestanden moeten zelf ook worden beschermd, toegankelijk zijn voor bevoegde personen en gedurende een gerechtvaardigde periode worden bewaard.
Het verzamelen van logbestanden toont niet automatisch aan dat aan de AVG of een norm wordt voldaan. Het moet beantwoorden aan duidelijk omschreven doelstellingen en gepaard gaan met analysecapaciteit.
5. Back-ups beschermen en het herstel testen
Back-ups moeten aangepast zijn aan de herstelbehoeften en beschermd worden tegen verwijdering of wijziging.
De tests moeten niet alleen het herstel van gegevens controleren, maar ook de werking van applicaties en hun afhankelijkheden.
Het bedrijfscontinuïteitsplan organiseert het behoud van prioritaire activiteiten. Het herstelplan voorziet in het opnieuw operationeel maken van systemen na een onderbreking. Hun doelstellingen moeten realistisch zijn en getest worden.
6. Regels vastleggen en medewerkers sensibiliseren
De procedures moeten verduidelijken welke kanalen voor het delen van informatie zijn toegestaan, onder welke voorwaarden apparatuur gebruikt mag worden en welke acties ondernomen moeten worden bij een fout of vermoeden van een incident.
Sensibilisering kan gebaseerd worden op concrete situaties: een phishingpoging, een verkeerde ontvanger, een document dat te ruim gedeeld wordt of het verlies van een toestel.
Het melden van incidenten moet eenvoudig blijven om een snelle reactie mogelijk te maken.
Dienstverleners en hosting omkaderen
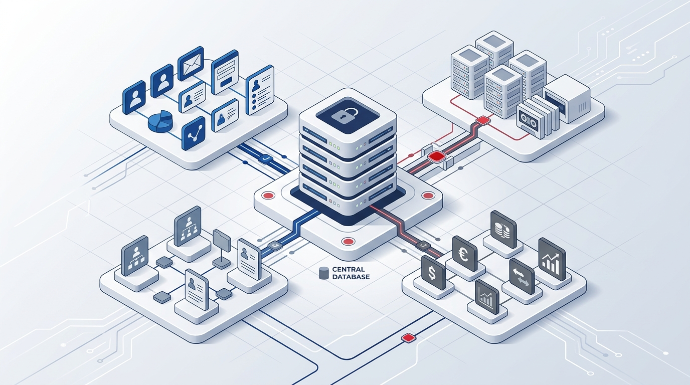
In het kader van IT-outsourcing moet het bedrijf begrijpen waar de gegevens zich bevinden, wie er toegang toe heeft en welke taken aan externe medewerkers worden toevertrouwd.
Wanneer een dienstverlener optreedt als verwerker in de zin van de AVG, moet het contract de verwerking van persoonsgegevens regelen overeenkomstig de toepasselijke vereisten.
Back-ups, administratieve toegangsrechten, verdere onderaannemers en de voorwaarden voor teruggave of verwijdering van gegevens moeten worden onderzocht.
Veilige hosting hangt af van de architectuur, configuraties en operationele werkwijzen. De keuze van een leverancier ontslaat het bedrijf niet van de verantwoordelijkheid om zijn eigen accounts, toepassingen en applicaties te beheren.
Voordat u uw gegevens toevertrouwt
- Controleer welke gegevens en systemen onder de dienstverlening vallen.
- Verduidelijk de locatie van de hosting en back-ups.
- Identificeer de toegestane toegangsrechten en betrokken medewerkers.
- Onderzoek de engagementen op het vlak van beschikbaarheid en herstel.
- Voorzie de mogelijkheid om gegevens aan het einde van het contract terug te krijgen.
Certificeringen: welke garanties en welke beperkingen?
ISO/IEC 27001: het gecertificeerde toepassingsgebied onderzoeken
De ISO/IEC 27001-norm bepaalt de vereisten voor een managementsysteem voor informatiebeveiliging. Een certificering heeft betrekking op een afgebakend toepassingsgebied: de betrokken activiteiten, entiteiten en locaties.
Ze vormt een element van vertrouwen, maar garandeert niet dat er geen incidenten zullen plaatsvinden of dat alle verwerkingen van de klant conform zijn.
Het is belangrijk om de houder van het certificaat, de geldigheid ervan en de overeenstemming met de beoogde dienstverlening te controleren. De certificering van een technische partner mag niet automatisch worden toegeschreven aan alle betrokken partijen.
HDS: de betrokken hostingactiviteiten controleren
De HDS-certificering valt onder het Franse kader voor de hosting van persoonlijke gezondheidsgegevens. Of deze certificering verplicht is, hangt onder meer af van de aard van de gegevens en de activiteiten die voor rekening van derden worden uitgevoerd.
Ze heeft niet automatisch betrekking op alle vertrouwelijke gegevens of alle organisaties binnen de gezondheidssector.
Het certificaat dekt specifieke activiteiten. Daarom moet worden gecontroleerd of deze overeenkomen met de dienstverlening, zonder de certificering van de hostingprovider gelijk te stellen aan een volledige conformiteit van de klant.
ALL4IT: een controleerbare HDS-referentie
ALL4IT is ISO 27001‑ en HDS‑gecertificeerd voor de activiteiten 1 tot 6, waardoor het een conforme, veilige en aangepaste hostingomgeving kan bieden aan de behoeften van actoren in de sector. Deze dubbele certificering vormt een tastbaar bewijs van beheersing en versterkt het vertrouwen van organisaties die kritieke gegevens moeten beheren en tegelijkertijd aan wettelijke verplichtingen moeten voldoen.
Hoe ALL4IT de bescherming van uw gegevens ondersteunt
Om een bescherming van bedrijfsgegevens te garanderen die aansluit bij de huidige uitdagingen, combineert ALL4IT expertise, certificeringen en beproefde operationele maatregelen. De aanpak begint met regelmatige beveiligingsaudits, die het mogelijk maken kwetsbaarheden te identificeren, risico’s te evalueren en de te ondernemen acties te prioriteren. Deze grondige analyse biedt een duidelijk beeld van de werkelijke blootstelling van een organisatie, of het nu gaat om persoonsgegevens binnen het bedrijf, klantgegevens of gezondheidsgegevens.
ALL4IT steunt vervolgens op geavanceerde supervisie, ontworpen om een continue zichtbaarheid op de IT‑omgeving te bieden. Dankzij gepersonaliseerde waarschuwingen, realtime dashboards en volledige traceerbaarheid kunnen de teams snel abnormaal gedrag detecteren, incidenten anticiperen en een veilige gegevenshosting garanderen.
Tot slot neemt toegangsbeheer een centrale plaats in binnen de aanpak van ALL4IT. De segmentatie van omgevingen, systematische versleuteling en de integratie van back‑ups in de infogérance zorgen voor een volledige controle over de levenscyclus van gegevens.
Gecertificeerde hosting en IT-outsourcing.
Om een betrouwbare en conforme bescherming van bedrijfsgegevens te garanderen, steunt ALL4IT op een veilige hosting die ISO 27001‑ en HDS‑gecertificeerd is. Deze certificeringen verzekeren dat persoonsgegevens binnen het bedrijf, klantgegevens of gezondheidsgegevens worden beschermd volgens de meest veeleisende normen, zowel technisch als organisatorisch.
De IT-outsourcing die ALL4IT aanbiedt, integreert beveiliging in het hart van de dagelijkse operaties: beheerde onderhoud, continue monitoring, streng toegangsbeheer en systematische versleuteling. Deze aanpak garandeert een veilige gegevenshosting en tegelijk een optimale servicecontinuïteit.
De aangeboden omgevingen zijn speciaal aangepast aan gevoelige sectoren zoals gezondheidszorg, farma, financiën, industrie of retail, waar vertrouwelijkheid, integriteit en beschikbaarheid van informatie essentieel zijn.
GDPR‑begeleiding en naleving.
De begeleiding die ALL4IT aanbiedt, staat centraal in de bescherming van bedrijfsgegevens en levert organisaties de technische bouwstenen die nodig zijn om te voldoen aan de GDPR‑vereisten. Of het nu gaat om persoonsgegevens binnen het bedrijf, klantgegevens of gezondheidsgegevens, de geïmplementeerde oplossingen maken het mogelijk de verwerkingen te beveiligen en de naleving duurzaam te structureren.
Organisaties beschikken ook over alle logs, rapporten en bewijselementen die nodig zijn tijdens audits of controles. Deze capaciteit om volledige traceerbaarheid te bieden versterkt de transparantie, een essentieel punt voor bedrijven die onderworpen zijn aan strikte wettelijke verplichtingen of gevoelige gegevens verwerken.
De gehanteerde aanpak berust op een continue dynamiek: initiële audit, implementatie van maatregelen, dagelijkse supervisie en permanente verbetering. Deze methode maakt het mogelijk de beveiligingsmaatregelen aan te passen aan de evolutie van risico’s en een veilige gegevenshosting op lange termijn te garanderen, terwijl een solide en evolutieve naleving wordt verzekerd.
Waar te beginnen om de gegevensbescherming in uw bedrijf te versterken ?
Het versterken van de bescherming van bedrijfsgegevens begint met een essentiële stap: het uitvoeren van een initiële diagnose. Deze analyse maakt het mogelijk te identificeren waar de persoonsgegevens binnen het bedrijf, klantgegevens of gezondheidsgegevens zich bevinden, te begrijpen hoe ze circuleren en de bijbehorende risico’s te evalueren. Deze eerste cartografie biedt een duidelijk beeld van de prioriteiten en kwetsbaarheidszones.
Zodra deze diagnose is gesteld, is het nuttig zich te concentreren op quick wins, deze snelle acties die de beveiliging onmiddellijk verbeteren. Het versterken van toegangen, het implementeren of controleren van back‑ups, het systematisch toepassen van updates en het sensibiliseren van medewerkers behoren tot de meest doeltreffende hefbomen. Deze eenvoudige maatregelen dragen al bij aan een veilige gegevenshosting en verminderen de risico’s op incidenten aanzienlijk.
Tot slot vormt het kiezen van een veilige hosting en infogérance bij een gecertificeerde dienstverlener een cruciale stap om duurzame bescherming te garanderen. Een partner die de normen, best practices en wettelijke vereisten beheerst, biedt een betrouwbaar kader om gevoelige gegevens te beheren en de bedrijfscontinuïteit te verzekeren.
Een geleidelijke en beheerde aanpak.
Het versterken van de bescherming van bedrijfsgegevens vereist een gestructureerde aanpak die is aangepast aan het maturiteitsniveau van elke organisatie. De eerste stap bestaat erin een realistische roadmap te definiëren, die rekening houdt met de prioriteiten, de geïdentificeerde risico’s en de beschikbare middelen. Deze duidelijke visie maakt het mogelijk stap voor stap vooruit te gaan.
Het opzetten van opvolgingsindicatoren vormt vervolgens een essentiële hefboom om de beveiliging doeltreffend te beheren. De opvolging van incidenten, toegangen of naleving biedt een continue zichtbaarheid op de werkelijke staat van persoonsgegevens binnen het bedrijf, klantgegevens of gezondheidsgegevens. Deze indicatoren vergemakkelijken de besluitvorming en maken het mogelijk acties snel aan te passen aan de evolutie van de context.
Tot slot maakt het steunen op een gecertificeerde partner het mogelijk de gegevens duurzaam te beveiligen. Deze samenwerking garandeert een veilige gegevenshosting, continue supervisie en permanente verbetering van de maatregelen, terwijl een solide naleving wordt verzekerd tegenover de wettelijke vereisten.
FAQ - Bescherming van gegevens in bedrijven
De bescherming van bedrijfsgegevens is essentieel om de vertrouwelijkheid, integriteit en beschikbaarheid van informatie te waarborgen. Ze voorkomt datalekken van klantgegevens, inbreuken op persoonsgegevens binnen het bedrijf of compromittering van gezondheidsgegevens. Naast financiële en juridische risico’s versterkt een goede bescherming het vertrouwen van klanten, partners en medewerkers.
De GDPR legt verschillende eisen op: toegangen beperken, verwerkingen beveiligen, procedures documenteren, de rechten van personen garanderen en volledige traceerbaarheid verzekeren. Bedrijven moeten hun naleving ook aantonen, onder meer via logs, impactanalyses of gestructureerde interne beleidslijnen.
IT‑beveiliging omvat alle technische maatregelen om systemen te beschermen (versleuteling, toegangen, back‑ups, supervisie). De bescherming van persoonsgegevens binnen het bedrijf richt zich op informatie over individuen en op wettelijke naleving. Beide dimensies zijn complementair: de ene beschermt de infrastructuur, de andere beschermt de personen.
ISO 27001 garandeert dat het bedrijf een robuust en gecontroleerd beveiligingsbeheersysteem toepast. De HDS‑certificering regelt specifiek de veilige hosting van gezondheidsgegevens. Samen verzekeren ze een hoog beschermingsniveau, zowel voor klantgegevens als voor gezondheidsgegevens, en tonen ze een strikte naleving van wettelijke vereisten aan.
ALL4IT ondersteunt organisaties bij het opzetten van een veilige omgeving: gecertificeerde hosting, infogérance met geïntegreerde beveiliging, geavanceerde supervisie, toegangsbeheer, back‑ups,GDPR‑naleving en bescherming van gevoelige gegevens. Deze globale aanpak versterkt de beveiliging duurzaam en beschermt kritieke informatie doeltreffend